

Взломанные IP-камеры использует военная разведка — как производителям и интеграторам снизить риски


 1 час назад
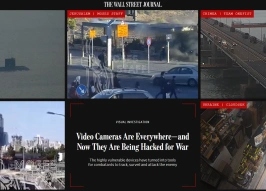
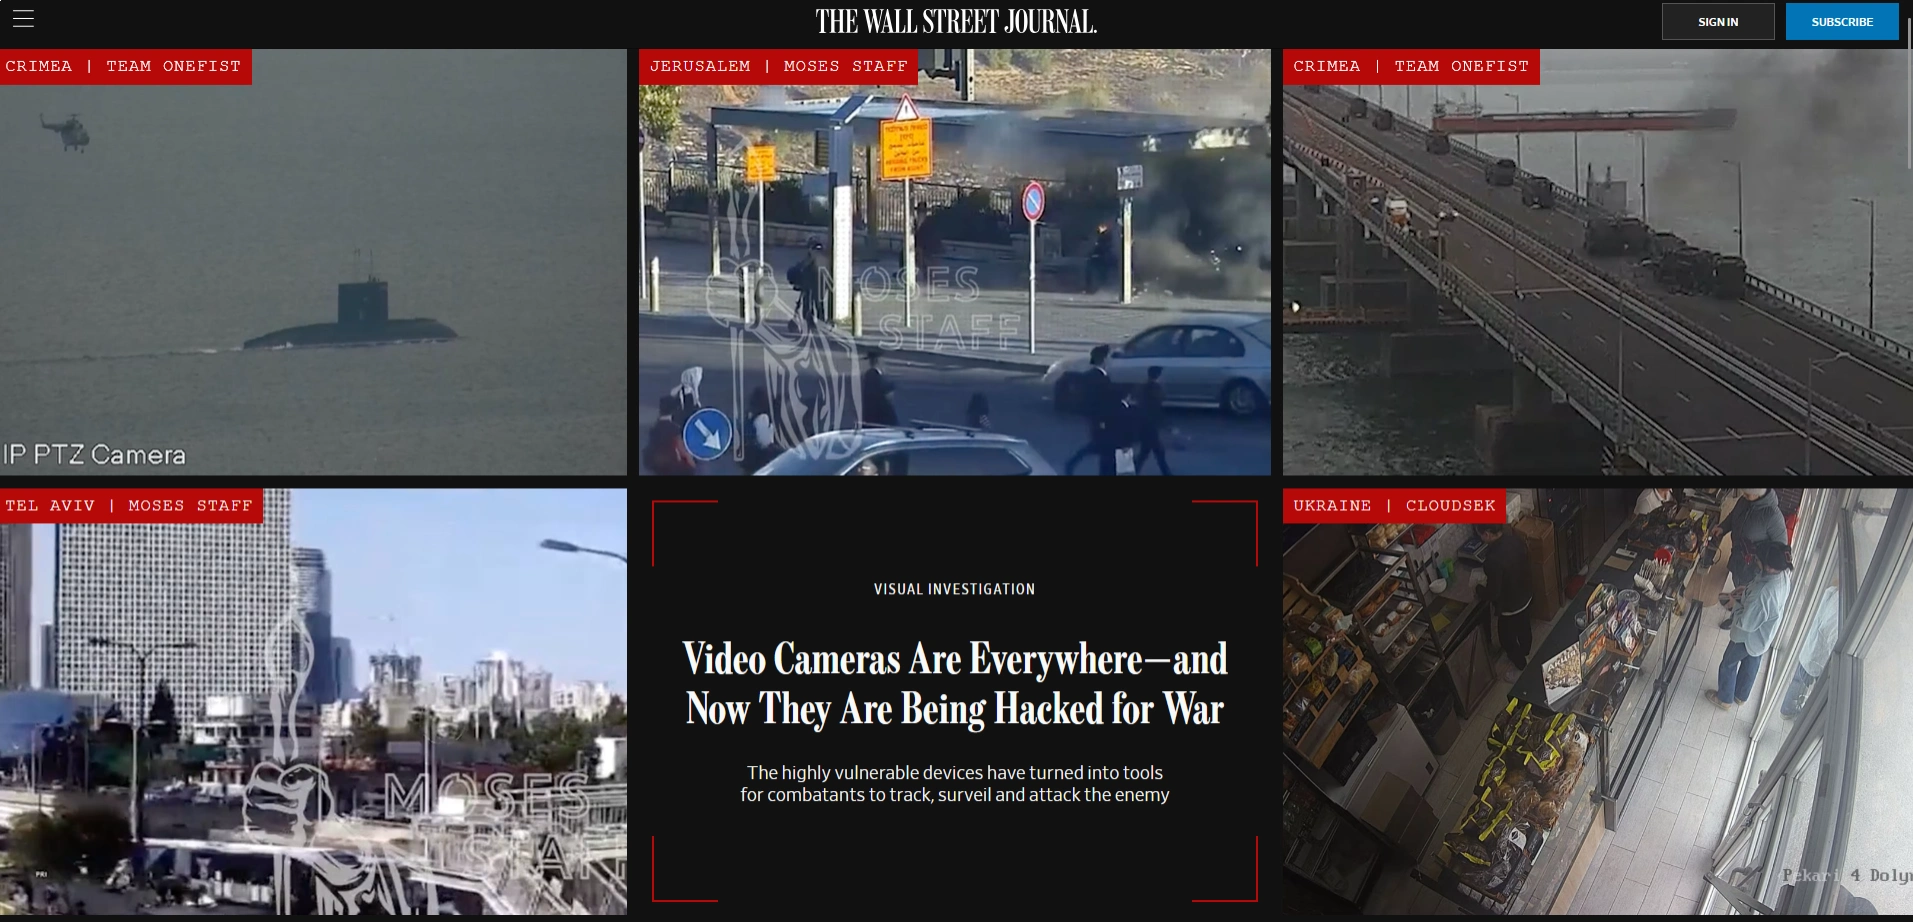 © Скриншот с сайта The Wall Street Journal
The Wall Street Journal рассказал о случаях использования взломанных IP-камер для наблюдения за военными объектами и перемещениями сил. По данным издания, уязвимые устройства могут превращаться в инструмент разведки. Российские эксперты объяснили журналу RUБЕЖ, какие ошибки при разработке, настройке и эксплуатации систем видеонаблюдения повышают риск компрометации и как их избежать.
В материале WSJ описаны случаи, когда проправительственные группы хакеров по всему миру получали доступ к камерам и использовали их для наблюдения за объектами, представляющими военный интерес. Среди факторов риска — слабые пароли, устаревшее программное обеспечение и недостаточная защита сетевого подключения.
IP-камера — полноценное сетевое устройство
По словам основателя компании «Рувер» Вадима Присяжнюка, IP-камеру необходимо рассматривать как полноценный сетевой компьютер. Помимо видеопотока, она содержит операционную систему, драйверы, сетевые службы, веб-интерфейс и приложения. Уязвимость может возникнуть в любом из этих компонентов, в том числе в программном обеспечении сторонних разработчиков.
«IP-камера — это полноценный сетевой ПК», — подчеркнул эксперт.
Поэтому безопасность оборудования необходимо обеспечивать на протяжении всего жизненного цикла — от проектирования и разработки прошивки до выпуска обновлений и эксплуатации устройства. Производителю важно определять, какие функции действительно необходимы камере, ограничивать ненужные службы и привилегии, проверять программный код и анализировать сторонние компоненты.
Отдельная задача — контроль готовой прошивки. По словам Присяжнюка, безопасность отдельных компонентов ещё не гарантирует, что они будут безопасно взаимодействовать друг с другом. Поэтому прошивку необходимо проверять на реальном оборудовании, а производителю — вести перечень программных компонентов и их версий. Это позволяет определить, какие модели затронуты при обнаружении уязвимости в используемой библиотеке.
Защиты требует и сам процесс выпуска обновлений: доступ к исходному коду, сборочным серверам и ключам подписи должен быть ограничен и контролироваться.
Как проверить камеру на скрытые угрозы
Наличие неизвестных сетевых служб или подозрительных соединений ещё не доказывает, что устройство содержит программную закладку. Как пояснил Присяжнюк, необходимо различать преднамеренное вмешательство, ошибку в программном обеспечении и штатную функцию, которая не соответствует требованиям конкретного объекта. Например, документированное подключение к облачному сервису может быть неприемлемым для определённой системы видеонаблюдения.
Кроме того, злоумышленнику необязательно использовать скрытые функции камеры, чтобы получить видеопоток. Источником компрометации могут стать уязвимость программного обеспечения, украденная учётная запись, сервер видеонаблюдения или рабочее место оператора.
Перед внедрением эксперт рекомендует проверять камеру в отдельном сетевом сегменте и анализировать её трафик внешними средствами. Фактическое поведение устройства следует сопоставлять с документацией, в том числе проверять работу после перезагрузки и обновления, а также при отключённых облачных функциях. Для ответственных объектов могут потребоваться независимый анализ прошивки и испытания на проникновение.
В эксплуатации необходимо ограничивать входящие и исходящие соединения, разрешая камере взаимодействовать только с необходимыми узлами системы. Одного выделения устройства в отдельную VLAN недостаточно: без правил межсетевого доступа такая сегментация не обеспечивает полноценной изоляции.
Абсолютно доказать отсутствие скрытых функций одним испытанием невозможно. Обоснованную уверенность дают независимая проверка и постоянный контроль поведения оборудования.
Камера может стать точкой входа в корпоративную сеть
Генеральный директор холдинга «Лидер Групп» Михаил Круглов обращает внимание на риски, связанные не только с самим устройством, но и с архитектурой системы видеонаблюдения. Если камеры находятся в одной сетевой среде с корпоративной инфраструктурой, компрометация одного устройства потенциально может использоваться для дальнейшего проникновения в информационные системы предприятия.
Среди распространённых ошибок при настройке эксперт выделил стандартные или слабые пароли, устаревшие прошивки, открытые сетевые порты и неконтролируемый удалённый доступ через интернет или облачные сервисы.
Для снижения рисков Круглов рекомендует выделять систему видеонаблюдения в отдельные сетевые сегменты и контролировать обмен данными между ними с помощью межсетевых экранов. Удалённое администрирование следует организовывать через защищённые соединения с обязательной аутентификацией и журналированием действий. При проектировании также необходимо предусматривать разграничение доступа и согласовывать решения со службами информационных технологий и безопасности заказчика.
«Оценивать камеру исключительно по разрешению, качеству изображения и стоимости уже недостаточно», — заметил Михаил Круглов.
При выборе оборудования заказчику следует учитывать наличие защищённой загрузки, проверку подлинности обновлений, шифрование данных, разграничение пользовательских прав и возможность отключения ненужных сетевых служб. Не менее важны политика производителя по устранению уязвимостей, периодичность обновлений и срок технической поддержки.
Видеоаналитика увеличивает ценность данных
Дополнительные риски возникают при использовании интеллектуальных камер. Помимо изображения, такие устройства и системы могут обрабатывать результаты распознавания автомобильных номеров, временные метки, траектории движения и другие события. При компрометации эти сведения могут использоваться для отслеживания перемещений людей и транспорта, а также активности на объекте.
При этом обработка данных непосредственно на камере — Edge AI — сама по себе не означает повышения уязвимости. Как пояснил Круглов, при грамотно спроектированной архитектуре такая технология, напротив, позволяет сократить передачу чувствительных данных по сети. Ключевое значение имеют защита доступа к информации, алгоритмам и интерфейсам устройства.
Дополнительные риски связаны с установкой сторонних приложений и удалённым изменением программной среды. Присяжнюк рекомендует контролировать происхождение приложений и обновлений, проверять, к каким данным они получают доступ и куда могут их передавать, а также оценивать поведение устройства после изменения программного обеспечения.
Несанкционированное изменение прошивки или модели распознавания может привести не только к утечке данных, но и к нарушению работы аналитики: изображение продолжит поступать, однако необходимые тревожные события перестанут формироваться.
Что должен делать производитель после обнаружения уязвимости
Безопасность камеры зависит не только от качества первоначальной разработки, но и от способности производителя устранять проблемы после продажи оборудования. По словам Присяжнюка, у компании должен быть понятный порядок приёма сообщений об уязвимостях: заказчик должен знать, куда обратиться, как передать технические сведения и в какие сроки получить первоначальный ответ.
После получения сообщения производителю необходимо подтвердить проблему, определить затронутые модели и версии прошивки, оценить последствия и условия эксплуатации уязвимости. Если существует непосредственная угроза, заказчикам следует оперативно предложить временные меры защиты — например, ограничить доступ к уязвимому интерфейсу или отключить соответствующую функцию.
Выпуск исправления должен сопровождаться проверкой совместимости и повторными испытаниями. Заказчику необходимо сообщить, какие устройства затронуты, какая версия прошивки устраняет уязвимость, нужно ли менять настройки и как проверить успешность обновления.
При этом окончание продаж модели или прекращение разработки новых функций не должно автоматически означать прекращение исправлений безопасности. Производителю важно заранее объявлять срок такой поддержки и порядок действий при обнаружении критических проблем после его завершения.
Бессрочная поддержка не всегда технически возможна из-за ограничений аппаратной платформы и зависимости от поставщиков компонентов. Однако если исправить уязвимость невозможно, производитель должен сообщить об этом заказчику, предложить меры снижения риска и дать рекомендации по замене оборудования.
Ответственность распределяется между участниками системы
По мнению Круглова, безопасность видеонаблюдения зависит от трёх сторон: производителя, системного интегратора и владельца объекта.
Производитель отвечает за качество программно-аппаратного решения, устранение выявленных уязвимостей и выпуск обновлений. Интегратор — за корректное проектирование, внедрение и пусконаладку системы с учётом согласованных требований кибербезопасности. Владелец объекта организует эксплуатацию, управляет доступом, обеспечивает обновление оборудования и контролирует его защищённость — самостоятельно или с привлечением профильного подрядчика.
Распределение технических задач необходимо зафиксировать ещё на этапе сдачи системы: определить, кто отвечает за сопровождение, обновления и реагирование на инциденты. При этом конкретная юридическая ответственность зависит от обстоятельств инцидента, применимых требований законодательства и договорных обязательств сторон.
Для стратегических и критически важных объектов требования к защите системы видеонаблюдения особенно высоки. Круглов рекомендует контролировать внешние соединения, регулярно проводить аудит уязвимостей, отслеживать сетевую активность и проверять цепочку поставок оборудования. Необходимо также учитывать риски неконтролируемых облачных подключений и документировать используемые прошивки. Для объектов, подпадающих под законодательство о критической информационной инфраструктуре, должны учитываться применимые требования 187-ФЗ и нормативных документов ФСТЭК России.
Как отметили оба эксперта, защита IP-камер не ограничивается выбором оборудования с подходящими характеристиками. Действительно рабочий подход требует контроля программной среды, безопасной сетевой архитектуры, своевременного устранения уязвимостей и заранее определённой ответственности за эксплуатацию системы.
Журнал RUБЕЖ ранее уже писал об инциденте в Словакии: в конце лета спецслужбы страны, входящей в блок НАТО, обнаружили уязвимости в дорожных камерах российского производства, включая механизм удалённого доступа к устройствам.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Юрий Эйдус: «Системы оповещения ЭЛЕС работают даже при отключении внешнего питания»
Эксперт назвал оптимальный вариант архитектуры видеонаблюдения для детских садов
Минцифры предложило сделать стандарт «Умного города» обязательным критерием оценки цифровой зрелости муниципалитетов
Intelvision запустила DigiParking для бизнес-центров. Как устроен рынок умных парковок в России
Eltex представил линейку умного дома на Matter over Thread. Как меняются протоколы IoT в 2026 году
Выставка-форум Hi-Tech Building возвращается в Санкт-Петербург!
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК