

Доля атак через подрядчиков выросла до 30%, а промышленность стала главной целью киберпреступников


 08 сентября 2026, 17:15
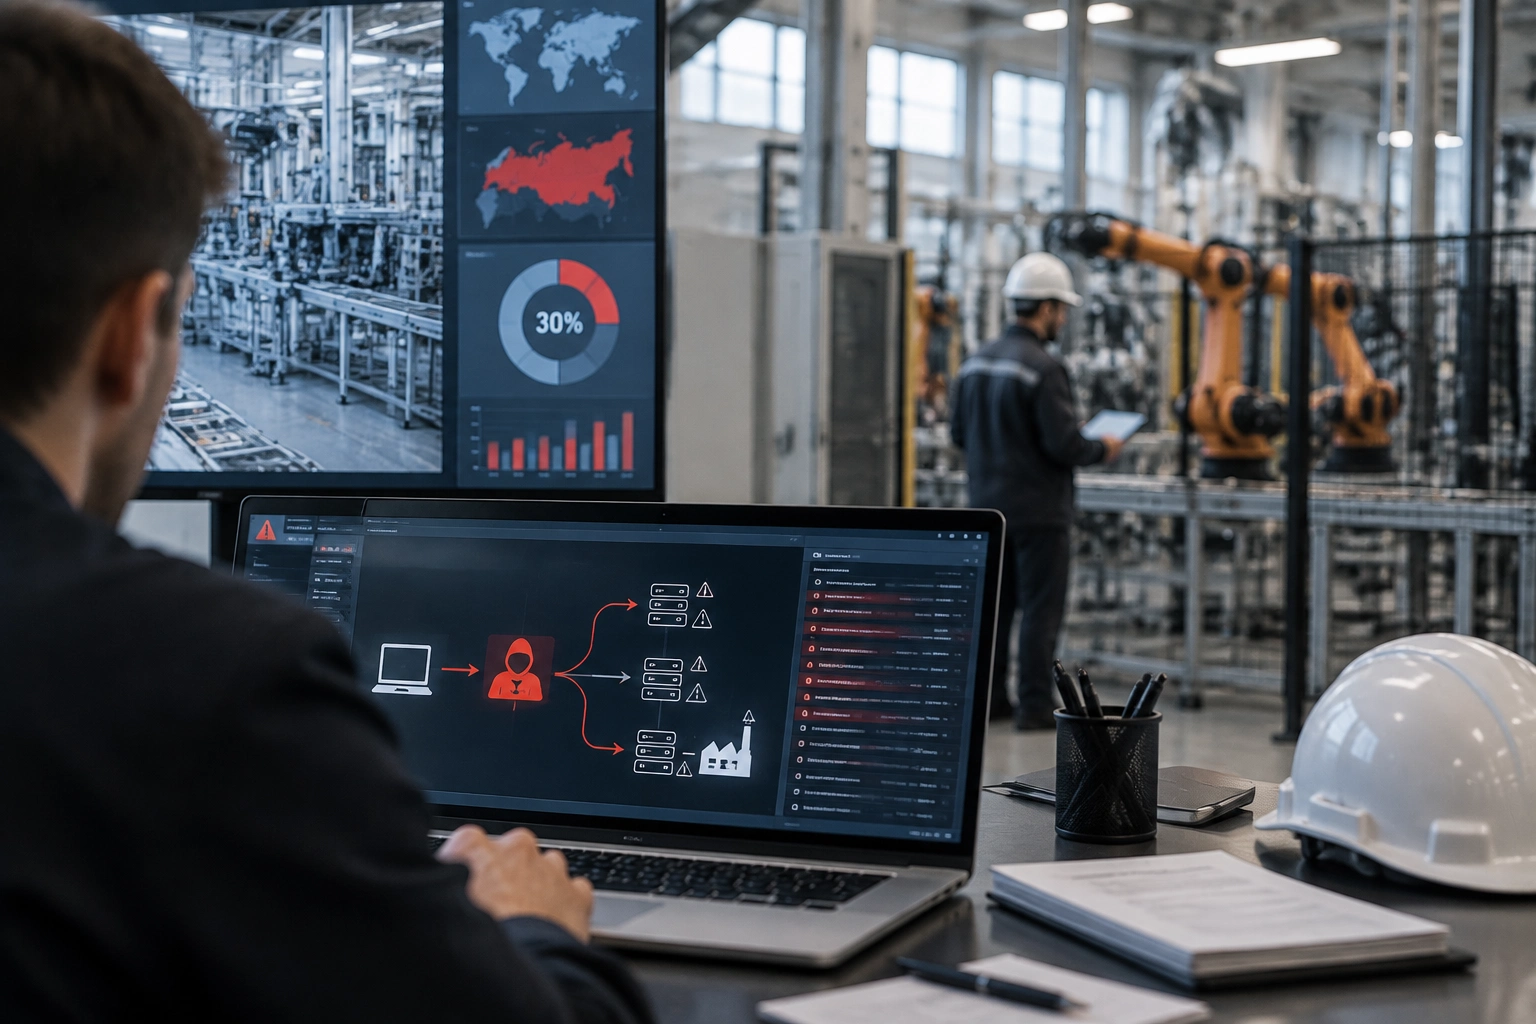 © Сгенерировано ИИ
Каждая третья компрометация российских компаний в первом полугодии 2026 года происходила через инфраструктуру подрядчиков или сервис-провайдеров. По данным исследования Центра мониторинга УЦСБ SOC, доля таких инцидентов за год увеличилась с 10% до 30%. При этом наиболее пострадавшим сегментом стала промышленность, где число атак с применением шифровальщиков выросло в 2,3 раза, передает Sec Post.
Злоумышленники активно применяют гибридные тактики: параллельно зашифровывают файлы, выгружают конфиденциальную информацию и создают нагрузку на сервисы с помощью DDoS-атак.
Параметры и характер угроз:
- Первичный доступ: Фишинг, компрометация учетных записей и эксплуатация уязвимостей в веб-сервисах формируют от 70% до 80% всех первичных проникновений.
- Схема «тихого выкупа»: Из-за ужесточения законодательства и риска оборотных штрафов хакеры предлагают жертвам скрытно оплачивать удаление похищенных баз без уведомления регуляторов.
- Использование нейросетей и DDoS: Зафиксирован рост объемов DDoS-атак на 27% (80% из них приходятся на прикладной уровень L7). Нападающие также массово применяют генеративные модели для создания достоверных фишинговых писем.
Критические уязвимости
В отчете УЦСБ SOC выделены наиболее опасные программные бреши периода: 0-day в межсетевых экранах Palo Alto (активно использовалась за месяц до публичного анонса), уязвимость в шлюзах Check Point (затронула до 60% отечественных пользователей марки) и ошибка Dirty Frag в ядре Linux, позволяющая повысить права до уровня root.
Среди наиболее резонансных утечек полугодия отмечаются:
- Охранный сектор: Скомпрометированы 11 ГБ данных компании «Дельта» (записи о 167 тыс. граждан, 89 тыс. юрлиц и 138 тыс. ИП).
- Госсектор: Продажа 636 ГБ персональных данных (159,6 млн пользователей федерального ресурса) за $6 тыс.
- Цепочки поставок: Взлом разработчика СХД с выгрузкой 112 ГБ исходных кодов, создавший риски для «Газпрома», РЖД, «Ростеха» и «Россетей».
Уязвимости внутренней инфраструктуры
Команда пентестинга УЦСБ выделяет среди слабых мест корпоративных сетей нестойкие пароли и ошибки конфигурации Active Directory Certificate Services (ADCS). Дополнительным фактором риска остается эксплуатация зарубежного ПО с известными брешами, оперативное обновление которого ограничено, а миграция на отечественные продукты требует длительного времени.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Около 20% ИИ-агентов в корпоративных сетях работают в зоне слепоты служб безопасности
Минцифры разработало законопроект «Антифрод 3.0» для перекрытия телефонного и интернет-мошенничества
В Екатеринбурге пройдет масштабная конференция по ИИ и кибербезопасности
Trust Technologies и «Астра Мониторинг» запустили систему контроля биометрических контуров при подключении к ГИС ЕБС
29-31 октября 2026 года в Казани состоится Международный форум Kazan Digital Week – 2026
Nord Clan внедрила ML Sense на Находкинском морском торговом порту
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК