

В Пулково наладили мониторинг десяти технологических систем аэропорта


 58 минут назад
 © RUБЕЖ
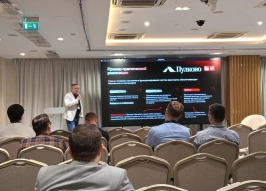
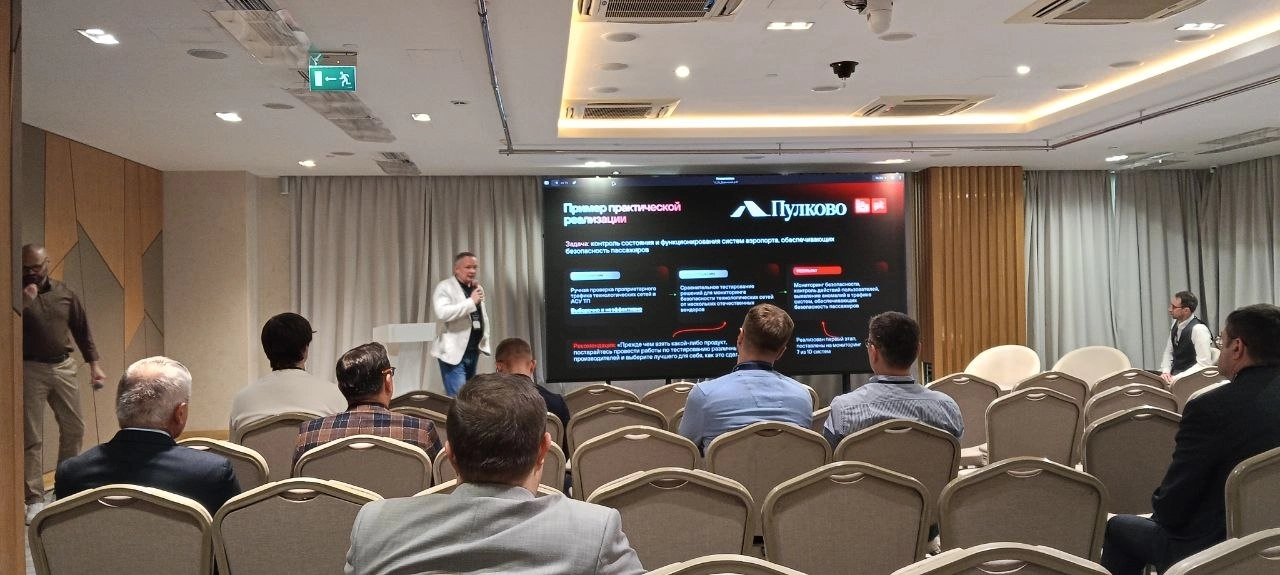
В аэропорту Пулково организовали мониторинг десяти технологических систем и планируют расширять его охват. Об этом на конференции «Авиакод 2026» рассказал руководитель службы информационной безопасности аэропорта Сергей Савченко. Он выступил вместе с представителем Positive Technologies Дмитрием Даренским в рамках доклада «Киберустойчивость технологической инфраструктуры предприятий гражданской авиации».
Решение выбрали после пилотирования
По словам Савченко, перед аэропортом стояла задача контролировать состояние и функционирование систем, от которых зависит безопасность пассажиров. Первоначально проверки проводились вручную. При более детальном разборе выяснилось, что полностью контролировать инфраструктуру таким способом невозможно.
Аэропорт перешёл к пилотированию решений нескольких вендоров. Проверяли, насколько продукты соответствуют собственным требованиям, и в итоге выбрали решение Positive Technologies — PT ISIM. Савченко сообщил, что аэропорт получил необходимые ему возможности.
В презентации было указано, что мониторинг охватывает семь из десяти систем. На момент выступления их число уже увеличилось до десяти. Аэропорт намерен подключать и другие системы.
Савченко рекомендовал не выбирать ПО только по рекламе или заявлениям поставщиков. Даже более известное или дешёвое решение не обязательно подойдёт конкретному предприятию. В Пулково выбор сделали по результатам пилотирования и проверки того, как продукт решает поставленные задачи.
Технологический трафик требует отдельного подхода
Даренский пояснил, что в аэропорту используется решение для анализа сетевого трафика технологических сетей. По его словам, такой трафик отличается от корпоративного: он сложный, содержит большое количество проприетарных протоколов и требует учитывать особенности конкретного оборудования. В качестве примеров он назвал системы управления багажом, контроля доступа и досмотровые системы.
Эта специфика влияет на выбор средств защиты. Даренский поддержал рекомендацию проводить пилотирование: решение должно уметь работать с тем трафиком, который есть в инфраструктуре предприятия.
Последствия инцидентов могут выходить за пределы ИТ
В докладе Даренский рассматривал наземную технологическую инфраструктуру гражданской авиации, не затрагивая авионику и бортовые системы самолётов. К ней он отнёс аэропорты, предприятия по производству авиационных изделий и компонентов, топливозаправочные комплексы и грузовые терминалы.
По словам спикера, атаки на системы управления таких объектов могут приводить к нарушениям авиасообщения, остановкам и аварийным ситуациям. Защита технологической инфраструктуры нужна для безопасности людей и перевозок, непрерывной работы предприятий и сохранности обрабатываемой информации.
Причиной инцидента при этом может стать не только целевая атака. Ошибки эксплуатации и человеческий фактор способны привести к тем же последствиям. Даренский отметил, что атаки и сбои затрагивают одни и те же системы и могут развиваться по сходным сценариям.
Контроллеры и устаревшие системы нельзя защищать по обычному шаблону
Даренский объяснил, почему подходы к защите корпоративных ИТ-сетей нельзя без изменений переносить на технологическую инфраструктуру. В ней используются программируемые контроллеры, человеко-машинные интерфейсы, умные датчики и устройства промышленного интернета вещей. Стандартные шаблонные методы защиты таких активов он назвал неэффективными.
Другая особенность — длительная непрерывная эксплуатация. По словам Даренского, отдельные системы годами, а иногда десятилетиями работают без отключения, обновлений и установки исправлений. Оборудование и ПО при этом продолжают устаревать.
Различаются и последствия сбоев. Остановка почты или корпоративной системы может нарушить работу бизнеса. Сбой в системе, которая управляет физическим оборудованием, способен создать угрозу для персонала и людей, пользующихся авиационными услугами.
От инвентаризации — к контролю уязвимостей
Рассказывая о развитии решения Positive Technologies, Даренский сообщил, что его возможности расширили за пределы анализа сетевого трафика. Одной из базовых задач он назвал автоматизированную инвентаризацию технологической инфраструктуры и контроль изменений её состава.
На основе собранных сведений, по словам спикера, можно выстраивать работу с уязвимостями: отслеживать уязвимые сервисы и изменения конфигурации. Среди других заявленных функций — антивирусная защита, защита конечных точек, обнаружение вторжений, управление событиями и контроль технологического процесса.
Даренский также рассказал о возможности интеграции с корпоративными центрами мониторинга безопасности и другими системами предприятия. Эти функции он описывал как возможности продукта, а не как перечень внедрений в Пулково.
Эффективность зависит от знания инфраструктуры
По оценке Даренского, система защиты должна понимать, с каким оборудованием и протоколами она работает, какие уязвимости могут присутствовать и какие способы атак применимы к конкретным устройствам. Для технологических сетей с большим количеством специфических узлов база знаний и поддержка протоколов становятся одной из основных задач.
Он сообщил, что решение поддерживает более 130 сетевых протоколов, около половины из которых — промышленные. База содержит более 16 тысяч индикаторов угроз безопасности и регулярно пополняется центром промышленной экспертизы компании. По словам Даренского, решение сертифицировано и может применяться на объектах КИИ первой–третьей категорий.
Читайте также: ЗащитаИнфоТранс: более 40% успешно реализованных угроз связаны с действиями подрядчиков.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Вячеслав Керов: для транспортной отрасли готовят список рекомендованных ИБ-продуктов
ФСТЭК: только 60% авиационных организаций приступили к выполнению требований безопасности
Подведены итоги Евразийских форумов по развитию пассажирских маршрутов NETWORK 2026 и развитию грузовых маршрутов NETWORK CARGO 2026
Владимир Баженов: «Дисциплинировать водителей и снижать аварийность до 30% в местах установки помогает система фотовидеофиксации»
Алексей Шабля: «Фактически сейчас отрасль обескровлена: у заказчиков нет возможности закупать новые технические средства»
Дамир Гарифзянов: «Включать требования ПП № 2107 в тендерную документацию начнем в 2017 году — по мере появления пулов сертифицированного оборудования»
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК