

На Авикоде-2026 рассказали, как ИИ ускоряет кибератаки и сокращает время на реагирование


 1 час назад
 © RUБЕЖ
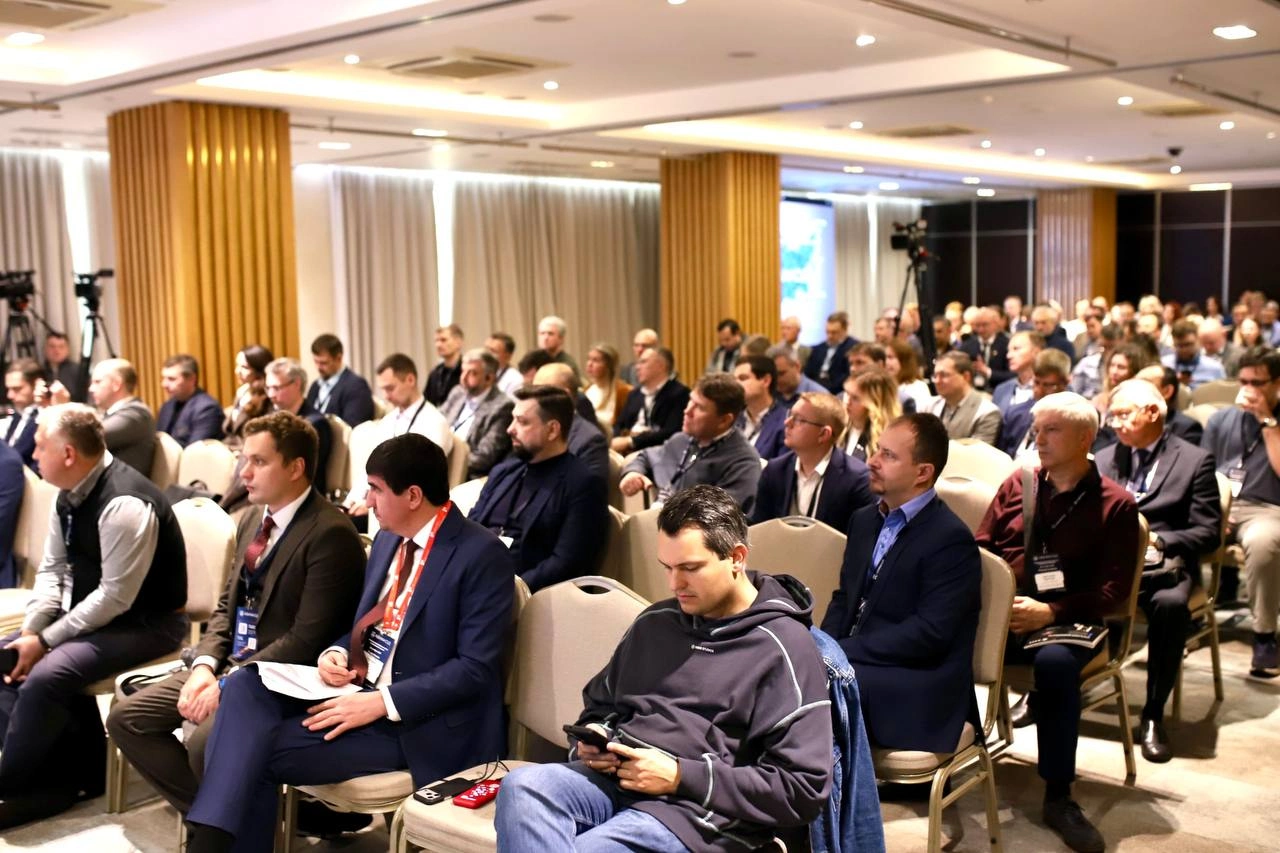
Искусственный интеллект пока прежде всего ускоряет эксплуатацию уже существующих уязвимостей и ошибок конфигурации, а не создаёт принципиально новые направления атак. Из-за этого у организаций сокращается время на обнаружение действий злоумышленников и реагирование. Такую оценку на «Авиакоде-2026» дал Семён Рогачёв, руководитель отдела реагирования на инциденты компании «Бастион». Доклад во многом опирался на зарубежную практику применения ИИ в атаках.
ИИ автоматизирует работу оператора атаки
Рогачёв рассматривает развитие ИИ на фоне более длительного процесса — упрощения атак и повышения их доступности. Публичные знания, курсы и инструменты уже снизили требования к квалификации злоумышленников. Сервисы поиска доступной через интернет инфраструктуры упростили подбор целей, а вымогательские схемы позволили получать вознаграждение даже за участие только в отдельных этапах атаки.
ИИ продолжает этот процесс. По оценке спикера, он помогает автоматизировать работу самого оператора — один из этапов, который прежде было трудно ускорить. Для защитников это усиливает проблемы, с которыми они сталкивались и до распространения языковых моделей.
«Старый технический долг просто начнёт стрелять в нас ещё сильнее», — сказал Рогачёв.
Пробелы в мониторинге становятся опаснее
Среди таких проблем Рогачёв назвал фишинг, неполную инвентаризацию, сложности с установкой исправлений и ошибки конфигурации. Управление уязвимостями в большой инфраструктуре и без ИИ требует значительных усилий: нужно знать состав систем, определять приоритеты, устанавливать обновления и проверять, не нарушили ли они работу бизнес-функций.
Фишинг, по словам спикера, остаётся эффективным, поскольку использует человеческие слабости. ИИ ускоряет подготовку материалов, делает их более естественными и помогает создавать скрипты. Одновременно, по оценке Рогачева, сокращается путь от публикации сведений об уязвимости до появления инструмента, пригодного для её эксплуатации.
Отдельное ограничение — скорость принятия решений при реагировании. Она зависит от того, насколько хорошо организация знает собственную сеть и готова ли быстро изолировать скомпрометированное устройство. Рогачёв также указал на практику, когда мониторинг устанавливают только на серверной инфраструктуре и считают этого достаточным. При неполном покрытии атаки обнаруживаются поздно, уже на более продвинутых этапах.
Общедоступные модели используют для сканирования и подготовки кода
В качестве одного из примеров Рогачёв разобрал случай атак на девять государственных организаций Мексики с применением Claude Code и OpenAI GPT-4.1. По его рассказу, злоумышленник в течение полутора месяцев сканировал веб-приложения и в итоге выгрузил данные. Около 75–80% действий, согласно приведённой спикером оценке, выполнялись с помощью ИИ.
Рогачёв предположил, что оператор не обладал особенно высокой квалификацией: он в основном принимал решения, не давая моделям подробных технических подсказок. Но саму атаку спикер не считает трудной для обнаружения при адекватном мониторинге. Интенсивное сканирование, перебор паролей и создаваемые скрипты могли вызвать срабатывания средств защиты.
В другом рассмотренном случае агент получил задачу искать серверы с определённой уязвимостью в конкретной стране. Когда подходящих целей оказалось мало, он проанализировал собранные сведения, выбрал другую уязвимость и продолжил работу. Рогачёв привёл этот пример как проявление большей автономности ИИ. При этом действия по сканированию и код, подготовленный для дальнейшего развития атаки, оставались обнаруживаемыми.
Ещё один случай касался использования нескольких агентов и публично доступных языковых моделей в атаках на государственные организации Тайваня. По словам Рогачёва, злоумышленники применяли ИИ не только для технических действий, но и для анализа похищенных документов. Модель помогала находить в них сведения, которые можно использовать для дальнейшего продвижения. Эти случаи спикер описал как связываемые с прокитайскими атакующими, сохранив оговорку об атрибуции.
Защита должна замедлять продвижение злоумышленника
Рогачёв предложил сосредоточиться на инвентаризации, управлении исправлениями и укреплении конфигурации инфраструктуры. Если атакующий действует быстрее, организации нужно затруднять его продвижение и выигрывать время для реагирования.
Для этого спикер назвал сетевую сегментацию. По его словам, возможность первоначальной компрометации нельзя просто отрицать: сотрудник может открыть фишинговое письмо, а доступный через интернет сервис — оказаться уязвимым. Изоляция устройства позволяет ограничить распространение атаки, пока специалисты принимают решение о дальнейших действиях.
Расширять нужно и покрытие средствами защиты. Рогачёв подчеркнул, что проблема не в принципиальной невидимости атак с применением ИИ, а в отсутствии данных, по которым их можно заметить.
«То, что сейчас генерируется искусственным интеллектом, не выглядит как абсолютно недетектируемые атаки», — отметил он.
Адаптация займёт время
Отвечая на вопрос о ближайших годах, Рогачёв осторожно спрогнозировал длительный период адаптации и для атакующих, и для защитников. Для последних он может оказаться сложнее: им приходится закрывать множество слабых мест и одновременно выполнять требования регуляторов.
Изученные спикером зарубежные случаи пока выглядят скорее как эксперименты отдельных участников, чем как полностью поставленная на поток автоматизация. В ближайшие год-два он ожидает усиления уже описанных проблем и роста скорости атак, но не стал уверенно прогнозировать революционные изменения.
Читайте также о том, как в Пулково наладили мониторинг десяти технологических систем аэропорта.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Число баз с данными россиян в дарквебе сократилось вдвое
Минцифры и операторы связи обсуждают платную тарификацию международного VPN-трафика в мобильных сетях
Около 20% ИИ-агентов в корпоративных сетях работают в зоне слепоты служб безопасности
Минцифры разработало законопроект «Антифрод 3.0» для перекрытия телефонного и интернет-мошенничества
В Екатеринбурге пройдет масштабная конференция по ИИ и кибербезопасности
Trust Technologies и «Астра Мониторинг» запустили систему контроля биометрических контуров при подключении к ГИС ЕБС
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК